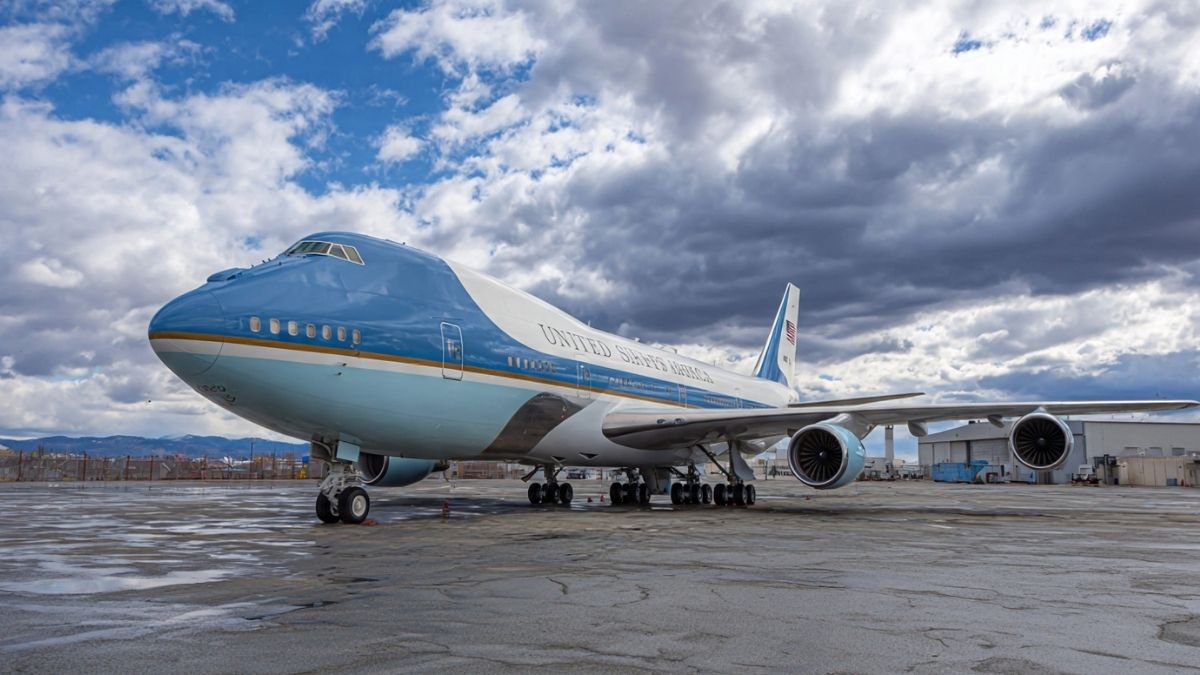
Na última semana, entusiastas da aviação e usuários frequentes de plataformas de monitoramento aéreo foram surpreendidos pela aparição de um avião presidencial falso nos mapas digitais. Uma aeronave Boeing 747 da Força Aérea dos EUA, que utiliza o icônico código “Air Force One” quando o presidente americano está a bordo, surgiu no sistema de rastreamento com o indicativo “VANCE1”.
O caso, que ocorreu sobre o território dos Estados Unidos, não passou de uma simulação digital. Trata-se de um fenômeno causado por um ataque sofisticado de falsificação de sinais, conhecido tecnicamente como spoofing. A aeronave inexistente realizou manobras que podiam ser visualizadas em tempo real, levantando discussões sobre a confiabilidade das informações compartilhadas em redes públicas de monitoramento.
O que sabemos sobre o avião presidencial falso e o ataque de spoofing

A presença do avião presidencial falso foi detectada especificamente no ADS-B Exchange, uma plataforma popular entre observadores de aeronaves. O incidente foi provocado por um invasor que conseguiu injetar dados falsificados diretamente na rede. Através dessa manipulação, o autor da “pegadinha” obteve controle total sobre as coordenadas e as altitudes que eram reportadas pelo sistema.
Essa inserção de dados permitiu que o rastro da aeronave fantasma criasse desenhos visíveis no mapa para qualquer pessoa que estivesse acompanhando o tráfego aéreo no momento. De acordo com as informações apuradas, o ataque explorou uma característica intrínseca dos sistemas atuais: os sinais ADS-B não são criptografados e carecem de mecanismos de autenticação. Isso significa que, embora o caso do “VANCE1” tenha sido uma brincadeira inofensiva, ele expõe uma vulnerabilidade técnica grave que permite que sistemas de rastreamento sejam enganados por informações externas.
Vulnerabilidades no rastreamento de sinais ADS-B

A manipulação que criou o avião presidencial falso evidencia como a rede de receptores pode ser suscetível a interferências. Atualmente, a maioria das plataformas de monitoramento de voos depende da tecnologia ADS-B (Automatic Dependent Surveillance-Broadcast). Como esses sinais são transmitidos de forma aberta para permitir a interoperabilidade entre aviões e torres de controle, eles podem ser mimetizados por equipamentos de transmissão terrestre.
No incidente do “VANCE1”, o invasor aproveitou essa falta de criptografia para “alimentar” os receptores da rede com informações coordenadas que simulavam o voo do Boeing 747. Especialistas apontam que, enquanto plataformas como o ADS-B Exchange priorizam a transparência total — optando por exibir todos os dados captados pelos seus colaboradores, incluindo os potencialmente falsos —, outros sistemas buscam mitigar esses riscos.
Diferenças entre plataformas e medidas de segurança
Embora o avião presidencial falso tenha ganhado visibilidade em larga escala, o impacto da falsificação varia conforme a infraestrutura da plataforma utilizada. Dispositivos e redes mais modernas, como os desenvolvidos pela Wingbits, possuem camadas de validação que dificultam a inserção de dados fraudulentos. Esses sistemas utilizam métodos de verificação mais precisos para garantir que a aeronave reportada realmente exista no espaço físico indicado.
Por outro lado, o modelo de operação do ADS-B Exchange permite que a comunidade veja exatamente o que os receptores estão captando, sem filtros pesados de moderação. Essa abordagem, embora valorizada por entusiastas que buscam dados sem censura, acaba facilitando a exibição de aeronaves “fantasmas” quando um ataque de spoofing é bem-sucedido.
Até o momento, a Força Aérea dos Estados Unidos não emitiu nenhum pronunciamento oficial sobre o uso indevido do indicativo de sua aeronave presidencial ou sobre a manobra digital realizada pelo “VANCE1” falso. O episódio serve como um lembrete crítico de que a confiança cega em dados de plataformas abertas pode comprometer a percepção da realidade operacional no espaço aéreo.
Conclusão sobre o caso do avião presidencial falso

O surgimento do avião presidencial falso “VANCE1” em radares digitais reforça a necessidade de vigilância constante sobre as tecnologias de monitoramento aéreo. Embora o caso recente não tenha gerado riscos diretos à segurança de voo física, ele demonstrou a fragilidade dos sistemas de informação que não possuem autenticação de dados.
O alerta gerado por esse episódio de manipulação sinaliza para a indústria e para os entusiastas que a confiabilidade das informações depende da sofisticação dos métodos de validação das plataformas. Enquanto a tecnologia ADS-B permanecer sem criptografia, o risco de novas aeronaves fictícias aparecerem em sites de rastreamento continuará presente, exigindo um olhar crítico sobre o que é exibido nas telas de monitoramento global.
Perguntas Frequentes sobre o caso
O que foi o caso do avião presidencial falso “VANCE1”?
Qual plataforma de rastreamento exibiu a aeronave falsa?
Como o ataque foi realizado tecnicamente?
Por que os sistemas de rastreamento são vulneráveis a isso?
Houve algum pronunciamento oficial das autoridades?
Existem redes de rastreamento mais seguras contra esse tipo de fraude?
Rafael Monteiro é jornalista especializado em negócios e inovação, com 15+ anos de experiência em cobertura econômica, empreendedorismo e mercado corporativo. Atuou em redações de portais e revistas de finanças, assessorias de imprensa e projetos de conteúdo para empresas de médio e grande porte, acompanhando de perto temas como gestão, marketing, finanças, tecnologia aplicada aos negócios e ambiente regulatório.