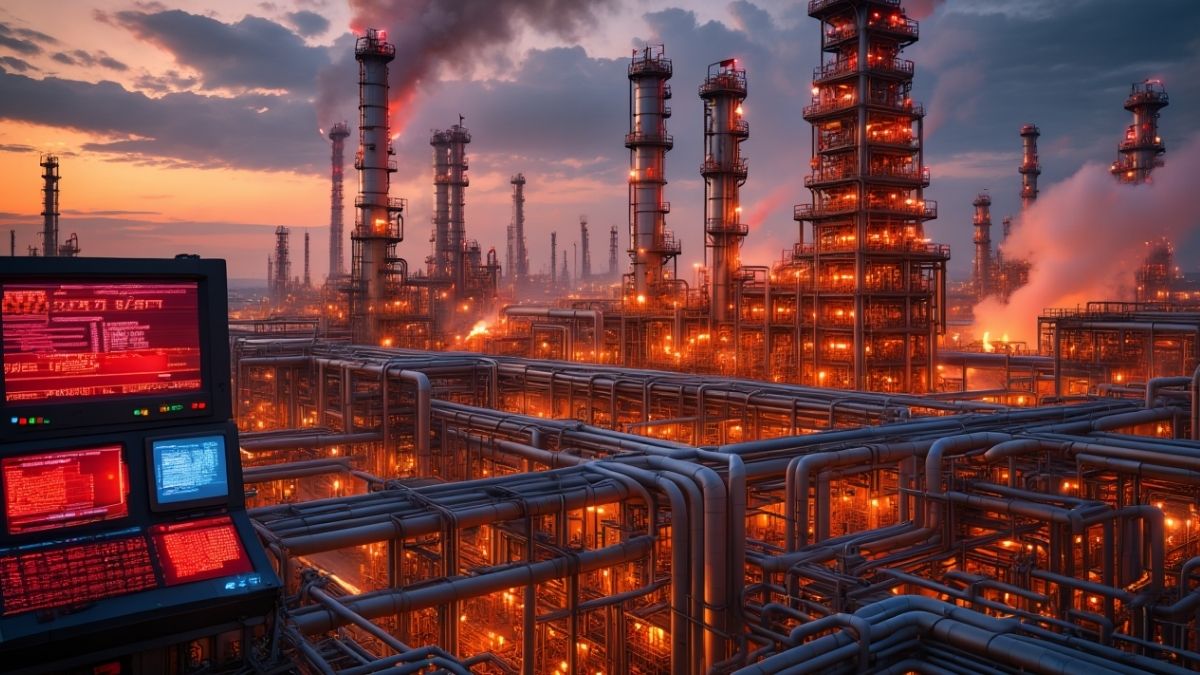
Um massivo ataque cibernético em Israel atingiu infraestruturas críticas nesta quarta-feira (1º de abril de 2026), afetando diretamente o setor de energia e portais governamentais. A ofensiva digital provocou interrupções em refinarias de petróleo e sistemas de distribuição, gerando alertas de segurança em todo o país.
O grupo de hackers identificado como “Blood-Red Horizon”, que possui conexões conhecidas com a inteligência iraniana, assumiu a responsabilidade pela operação. Segundo os primeiros relatos da Diretoria Nacional Cibernética de Israel, os invasores conseguiram penetrar em redes de controle industrial, o que exigiu o desligamento preventivo de parte da rede de suprimentos para evitar danos físicos às instalações.
O Que Sabemos Sobre o Ataque Cibernético em Israel
O ataque cibernético em Israel começou a ser detectado nas primeiras horas da manhã, quando funcionários de uma refinaria em Haifa relataram anomalias nos sistemas de monitoramento de pressão. Quase simultaneamente, portais oficiais de ministérios ficaram inacessíveis para o público.
Especialistas em segurança digital afirmam que a sofisticação do código utilizado sugere meses de preparação. O objetivo principal do “Blood-Red Horizon” parece ter sido a desestabilização do fornecimento de combustível, embora o governo israelense tenha declarado que as reservas estratégicas não foram comprometidas até o momento.
Impacto na Infraestrutura de Petróleo
A principal preocupação das autoridades reside na segurança das refinarias. Durante o ataque cibernético em Israel, sistemas que controlam a temperatura e o fluxo de derivados de petróleo foram alvo de tentativas de manipulação remota.
Para conter o avanço da intrusão, a estatal de energia decidiu isolar os servidores afetados. Essa medida, embora necessária, causou atrasos na logística de distribuição para postos de combustíveis em Tel Aviv e Jerusalém. Técnicos trabalham para restaurar a normalidade sem comprometer a integridade dos dados operacionais.
A Origem e a Autoria do “Blood-Red Horizon”
O grupo “Blood-Red Horizon” utilizou redes sociais e canais criptografados para divulgar imagens que supostamente provam o acesso aos sistemas internos israelenses. Eles descreveram o ataque cibernético em Israel como uma resposta direta a recentes tensões regionais.
Relatórios de inteligência cibernética apontam que este grupo opera frequentemente como um braço de operações psicológicas e sabotagem digital vinculado a Teerã. A tática utilizada envolveu o uso de ransomware personalizado, embora a motivação declarada não tenha sido financeira, mas sim de interrupção de serviços estatais.
Resposta do Governo e da Defesa Cibernética
A Diretoria Nacional Cibernética de Israel emitiu um comunicado oficial informando que o ataque cibernético em Israel está sendo contido. O órgão destacou que a “resiliência digital do país foi posta à prova”, mas que os protocolos de emergência impediram um desastre de maiores proporções.
O Ministério da Defesa também se manifestou, indicando que está monitorando possíveis desdobramentos em outros setores, como o de abastecimento de água e transporte ferroviário, que costumam ser alvos secundários em campanhas de agressão cibernética desse porte.
Consequências para a População e Serviços Públicos
Além do setor de energia, o ataque cibernético em Israel derrubou o acesso a serviços básicos online. Cidadãos relataram dificuldades para acessar o sistema de saúde e realizar pagamentos de taxas governamentais.
Embora o fornecimento elétrico não tenha sido interrompido, a incerteza gerada pelo ataque provocou uma corrida preventiva a alguns postos de combustíveis. As autoridades pediram calma, reiterando que há estoque suficiente para atender a demanda doméstica enquanto os sistemas digitais são recuperados.
Próximos Passos após o Ataque Cibernético em Israel
A investigação agora se concentra em identificar possíveis “backdoors” (portas dos fundos) deixadas pelos hackers nos sistemas de petróleo. O governo israelense planeja uma revisão completa de todos os firewalls de infraestruturas críticas para evitar que novas fases do ataque cibernético em Israel ocorram nos próximos dias.
Diplomatas israelenses indicaram que levarão o caso a fóruns internacionais, denunciando o uso de milícias digitais para atacar alvos civis e econômicos. A situação permanece em estado de vigilância máxima, com equipes de TI trabalhando em regime de plantão de 24 horas.
Perguntas Frequentes (FAQ)
O que aconteceu exatamente? Um ataque cibernético de grande escala atingiu refinarias de petróleo, sistemas de distribuição de combustível e sites do governo em Israel.
Quem é o responsável pelo ataque? O grupo de hackers “Blood-Red Horizon”, que possui ligações com a inteligência do Irã, reivindicou a autoria da ação.
Quais locais foram afetados? Houve relatos de problemas em refinarias em Haifa e interrupções logísticas que afetaram a distribuição em Tel Aviv e Jerusalém.
Houve falta de combustível? Não houve falta generalizada, mas o desligamento preventivo de sistemas causou atrasos na entrega e uma corrida de consumidores aos postos.
Como o governo reagiu ao ataque cibernético em Israel? A Diretoria Nacional Cibernética isolou os servidores afetados e iniciou uma investigação técnica para restaurar os serviços e garantir a segurança das infraestruturas.
Qual foi o objetivo dos hackers? O grupo afirmou que a ação foi uma resposta a tensões regionais, visando sabotar a infraestrutura de energia e serviços estatais israelenses.
Rafael Monteiro é jornalista especializado em negócios e inovação, com 15+ anos de experiência em cobertura econômica, empreendedorismo e mercado corporativo. Atuou em redações de portais e revistas de finanças, assessorias de imprensa e projetos de conteúdo para empresas de médio e grande porte, acompanhando de perto temas como gestão, marketing, finanças, tecnologia aplicada aos negócios e ambiente regulatório.